Un serveur qui ne répond plus, un lien fibre coupé, une application métier qui ralentit : dans la plupart des organisations, ces incidents sont détectés, qualifiés et traités depuis un NOC, ou Network Operations Center. Ce centre de supervision réseau surveille en continu les infrastructures informatiques et télécoms. Il intervient souvent avant même que les utilisateurs ne s’aperçoivent du problème. Derrière l’acronyme se cache pourtant une réalité très variable : une équipe de trois personnes dans un bureau, ou une salle de contrôle opérée 24 h/24 avec murs d’images et postes multi-écrans. Comprendre ce qu’est un NOC, ce qui le distingue d’un SOC et ce qui fait son efficacité aide à mieux cadrer un projet.
À retenir
Le NOC est un lieu, physique ou virtuel, depuis lequel une équipe d’ingénieurs et de techniciens surveille l’état des réseaux et des systèmes d’une organisation. On parle aussi de centre de supervision réseau, de centre d’exploitation ou de centre de gestion réseau. Son périmètre couvre les équipements réseau (routeurs, commutateurs, pare-feu, liens WAN), les serveurs, le stockage et les applications critiques. Chez les opérateurs, il s’étend aux réseaux télécoms ou satellitaires.
Historiquement, les premiers NOC sont apparus chez les opérateurs de télécommunications. Aujourd’hui, ils équipent aussi les hébergeurs, les data centers, les fournisseurs de services managés et les grandes entreprises. Les collectivités et les gestionnaires d’infrastructures critiques, comme l’énergie ou les transports, en sont également dotés.
Toute organisation dont l’activité dépend d’un réseau disponible en permanence est concernée. Un opérateur télécom supervise des milliers d’équipements répartis sur un territoire. Un hôpital doit garantir l’accès aux dossiers patients et aux équipements connectés. Un industriel surveille les réseaux qui relient ses sites de production. Une société d’infogérance, enfin, opère le NOC pour le compte de ses clients et s’engage sur des niveaux de service contractuels.
Les besoins varient fortement selon la taille du parc et les exigences de disponibilité. Certaines structures se contentent d’une supervision en heures ouvrées. D’autres imposent une présence humaine 24 h/24, 7 j/7, avec des délais de prise en charge de quelques minutes.
La supervision constitue le cœur du métier. Les outils collectent en continu des métriques (disponibilité, latence, bande passante, charge CPU, espace disque) et des journaux d’événements. Lorsqu’un seuil est franchi, une alarme remonte vers les opérateurs. L’objectif est de repérer un problème naissant avant qu’il ne devienne une panne visible.
Une alarme n’est pas forcément un incident. L’opérateur de niveau 1 vérifie, corrèle les événements et détermine l’impact réel. Si le problème dépasse son périmètre, il l’escalade vers un niveau 2 ou 3, vers un expert ou vers un fournisseur. Cette organisation par niveaux, souvent inspirée des pratiques ITIL, évite de mobiliser des ressources rares sur des incidents simples.
Le NOC ne fait pas que réagir. Il planifie les fenêtres de maintenance, déploie les correctifs, suit la capacité du réseau et produit des rapports de disponibilité. Les indicateurs les plus suivis sont le MTTD (délai moyen de détection), le MTTA (délai moyen de prise en compte) et le MTTR (délai moyen de résolution). Ils permettent de mesurer l’efficacité du centre dans la durée.
En cas d’incident majeur, le NOC devient le point de coordination. Il informe les équipes métiers, les clients et la direction, et il tient le journal des actions. Une communication claire réduit le nombre d’appels entrants et laisse les techniciens se concentrer sur la résolution.
Le coût des interruptions de service explique l’importance prise par ces centres. Selon l’Uptime Institute, 57 % des répondants à son enquête annuelle 2025 déclarent que leur dernière panne majeure a coûté plus de 100 000 dollars. Pour la deuxième année consécutive, une organisation sur cinq rapporte un coût supérieur à un million de dollars. (source : Uptime Institute, Annual Outage Analysis 2026, mai 2026).
À l’échelle des grandes entreprises, l’addition devient considérable. Splunk et Oxford Economics ont interrogé 2 000 dirigeants des entreprises du Global 2000. Leur étude estime le coût des arrêts imprévus à 400 milliards de dollars par an, soit environ 200 millions par entreprise et près de 9 % de leurs bénéfices. Chaque minute d’interruption coûte en moyenne 9 000 dollars. (source : Splunk et Oxford Economics, The Hidden Costs of Downtime, juin 2024).
Le même rapport de l’Uptime Institute apporte un autre enseignement, très parlant pour un NOC. Le non-respect des procédures établies reste la première cause des pannes liées à l’erreur humaine. Les incidents liés à la fibre et à la connectivité progressent, avec des interruptions plus longues. Autrement dit, la qualité des processus et des conditions de travail des opérateurs pèse autant que la technologie elle-même.
Les centres de supervision portent des noms proches, et leurs frontières ne sont pas toujours nettes. Le tableau ci-dessous clarifie leurs rôles respectifs.
| Centre | Objectif principal | Ce qu’il surveille | Indicateurs clés |
|---|---|---|---|
| NOC (Network Operations Center) | Disponibilité et performance | Réseaux, serveurs, applications, liens télécoms | Disponibilité, MTTR, respect des SLA |
| SOC (Security Operations Center) | Détection et réponse aux menaces | Événements de sécurité, comportements suspects | Délai de détection, délai de confinement |
| Centre d’hypervision | Vision unifiée et pilotage global | Agrégation des outils de supervision métiers et techniques | Impact métier, corrélation des incidents |
| Help desk / service desk | Support aux utilisateurs | Demandes et incidents signalés par les utilisateurs | Délai de réponse, satisfaction |
Le NOC se demande si le service fonctionne. Le SOC se demande s’il est attaqué. Une saturation de bande passante peut relever d’un pic d’activité légitime, donc du NOC. Elle peut aussi signaler une attaque par déni de service, qui relève alors du SOC. Les deux équipes doivent donc partager leurs informations en temps réel.
Certaines organisations rapprochent physiquement les deux centres, voire les fusionnent dans un même espace. Cette approche facilite la coordination lors des incidents majeurs. Elle impose en revanche une gestion fine des droits d’accès et une séparation claire des responsabilités. Le choix dépend de la taille des équipes, du niveau de maturité et des exigences réglementaires, notamment pour les opérateurs d’importance vitale. Côté sécurité, le choix des outils obéit à d’autres logiques, détaillées dans l’article SOC : choisir les bons outils.
Lorsqu’une organisation empile plusieurs outils de supervision, les opérateurs jonglent entre les consoles. L’hypervision agrège ces sources dans une vue unique, corrèle les événements et traduit les alarmes techniques en impacts métiers. Pour un NOC, elle réduit le bruit et accélère l’identification de la cause racine.
Les plateformes de supervision réseau collectent les données via SNMP, les flux NetFlow, les journaux syslog ou des agents installés sur les serveurs. Le marché propose des solutions très différentes : Centreon, Zabbix, Checkmk, PRTG, SolarWinds ou ManageEngine, pour ne citer que les plus répandues. Le choix dépend de la taille du parc, du modèle de licence, de la capacité d’intégration et des compétences internes.
Les approches dites d’observabilité vont plus loin. Elles croisent métriques, journaux et traces applicatives pour comprendre le comportement d’un système complexe, et non plus seulement son état. Sur le terrain, les signaux faibles qui précèdent une panne sont souvent visibles bien avant l’incident. L’article Supervision réseau : ce qui fait la différence sur le terrain revient sur ces indicateurs. Le sujet est aussi développé dans l’article consacré à la supervision du parc informatique.
Un outil de ticketing trace chaque incident, de sa détection à sa clôture. Il structure l’escalade, conserve l’historique et alimente les rapports de niveau de service. Les bases de connaissances associées permettent aux opérateurs de niveau 1 de résoudre davantage d’incidents sans escalade.
Dans un data center, le NOC surveille aussi l’énergie, le refroidissement et l’occupation des baies. Les outils de DCIM (Data Center Infrastructure Management) font le lien entre l’informatique et le bâtiment. Le point est d’autant plus important que l’alimentation électrique reste la première cause des pannes à fort impact, selon l’Uptime Institute.
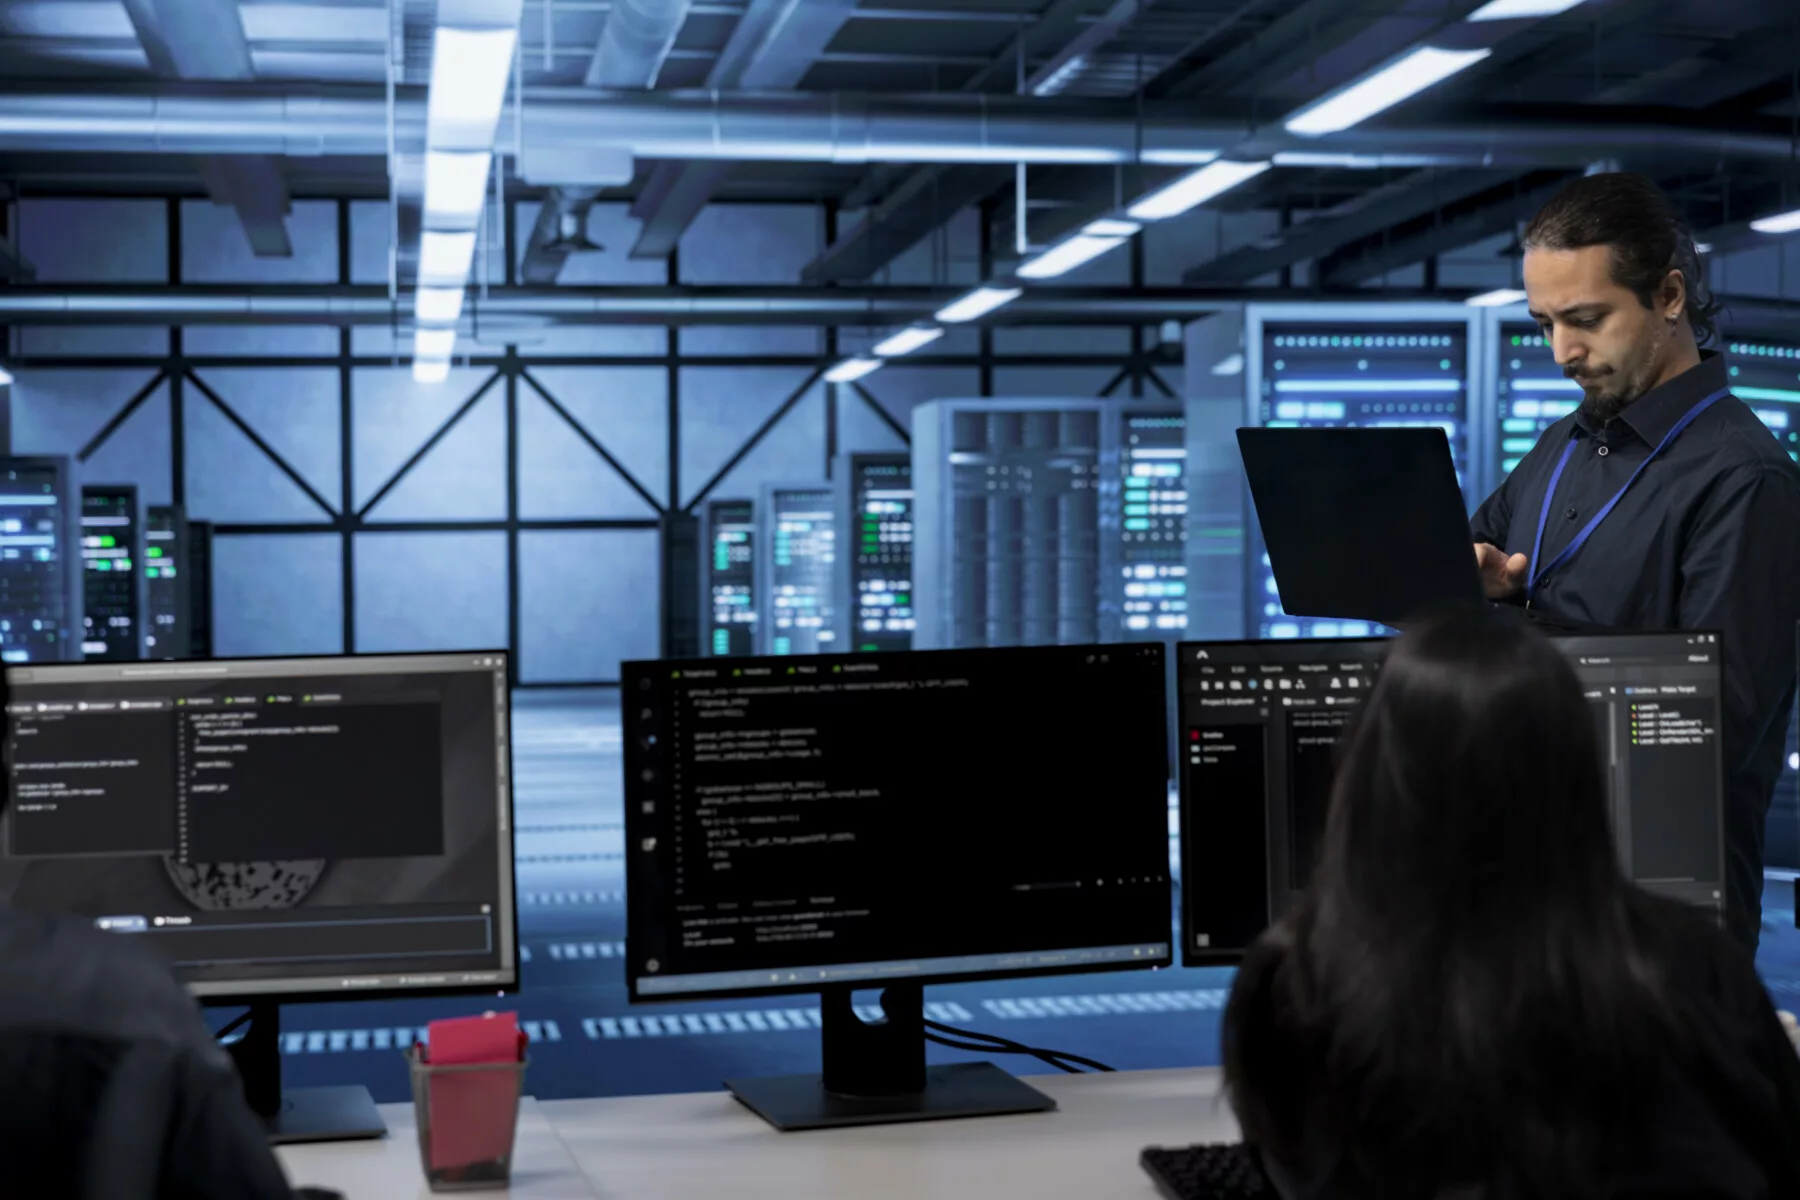
Un NOC opéré 24 h/24 est une salle de contrôle à part entière. Les opérateurs y interprètent pendant des heures des informations critiques, parfois sous pression. L’aménagement influence donc directement leur vigilance et leur capacité de réaction.
Trois éléments structurent la plupart des projets. Le mur d’images affiche ce que toute l’équipe doit voir au même moment : cartographie du réseau, alarmes majeures, tableaux de bord de disponibilité. Les postes opérateurs multi-écrans, souvent reliés par une solution KVM, donnent accès aux consoles de supervision sans encombrer la salle de machines. Enfin, l’ergonomie, encadrée par la norme ISO 11064, couvre la disposition, l’éclairage, l’acoustique et le mobilier technique conçu pour un usage continu.
Le point le plus souvent sous-estimé reste la gestion des alarmes. Lorsqu’un écran affiche des centaines d’alertes mineures, l’alarme critique risque de passer inaperçue. Une bonne conception hiérarchise les alertes et réserve le mur d’images aux événements qui exigent une action collective. Les principes d’ergonomie des salles de contrôle détaillent ces choix.
Un opérateur réseau régional supervise plusieurs milliers d’équipements répartis sur une centaine de sites. Son ancien centre se résumait à des bureaux classiques et à quelques téléviseurs fixés au mur. Les opérateurs passaient d’une console à l’autre, et les incidents majeurs étaient coordonnés au téléphone.
Le nouveau NOC s’organise autour d’un mur d’images affichant la cartographie du réseau et les alarmes critiques. Six postes opérateurs multi-écrans font face au mur, avec un poste de chef de salle légèrement surélevé. Une salle de crise attenante accueille la cellule de décision lors des incidents majeurs. Le gain le plus visible ne tient pas à la technologie : chacun voit désormais la même information au même moment.
La conception d’un NOC mobilise plusieurs expertises : analyse des usages, ergonomie, audiovisuel, mobilier technique et intégration des outils de supervision. Motilde accompagne les organisations sur l’ensemble de ces sujets, de l’audit de la supervision existante jusqu’à la réalisation de l’espace de contrôle. La page dédiée à la conception de salle NOC propose un guide expert aux organisations qui préparent un projet. Il aborde la structuration des équipes, les indicateurs clés, l’aménagement de la salle et les outils de supervision.
L’AIOps et l’automatisation. Les plateformes d’AIOps appliquent l’intelligence artificielle à la corrélation des événements. Elles regroupent les alertes liées à une même cause et suggèrent des actions correctives. Certaines tâches récurrentes, comme le redémarrage d’un service, sont désormais automatisées. L’Uptime Institute rappelle toutefois que davantage d’automatisation peut aussi engendrer de nouvelles catégories d’incidents.
La convergence NOC-SOC. Certaines menaces touchent directement la disponibilité, comme les rançongiciels. Face à elles, de plus en plus d’organisations rapprochent leurs équipes réseau et sécurité.
Des dépendances externes croissantes. Cloud public, liens opérateurs, services SaaS : une part grandissante des incidents prend naissance hors du périmètre de l’entreprise. Le NOC doit donc aussi superviser ses fournisseurs.
Des NOC hybrides. Les équipes combinent une salle physique pour les opérations critiques et un accès distant pour les astreintes. La salle reste le lieu de référence lors des crises, là où la coordination en présentiel fait la différence.
NOC signifie Network Operations Center, soit centre d’opérations réseau en français. Il désigne le lieu depuis lequel une équipe surveille, administre et maintient les réseaux et l’infrastructure informatique d’une organisation. Ce centre peut être interne à l’entreprise ou confié à un prestataire de services managés.
Le NOC garantit la disponibilité et la performance des réseaux et des systèmes. Le SOC, ou Security Operations Center, détecte et traite les menaces de cybersécurité. Les deux centres surveillent parfois les mêmes équipements, mais avec des objectifs différents. Ils collaborent étroitement lors des incidents qui mêlent panne et attaque.
Un NOC réunit généralement des opérateurs ou techniciens de supervision de niveau 1, des ingénieurs réseau et systèmes de niveaux 2 et 3, et un responsable ou chef de salle. Selon la taille du centre, on y trouve aussi des spécialistes des outils de supervision et des gestionnaires de la relation avec les fournisseurs.
Pas systématiquement. Tout dépend des engagements de service et de la criticité des infrastructures. Les opérateurs télécoms, les hébergeurs et les infrastructures critiques fonctionnent le plus souvent en continu. D’autres organisations combinent une présence en journée et une astreinte à distance la nuit. Une supervision automatisée déclenche alors les alertes.
Une salle de NOC comprend en général un mur d’images pour l’information partagée et des postes opérateurs multi-écrans. S’y ajoutent une solution KVM pour piloter les sources, un mobilier technique conçu pour un usage continu et une alimentation secourue. L’ergonomie, l’éclairage et l’acoustique complètent ces équipements pour préserver la vigilance des opérateurs. Les solutions de conception de salle NOC détaillent ces choix selon la taille et le niveau d’exigence du centre.
L’externalisation convient aux organisations qui ne disposent pas des compétences ou des effectifs nécessaires à une supervision continue. Elle offre une couverture 24/7 à coût maîtrisé. Un NOC interne garde l’avantage de la connaissance fine des systèmes et de la proximité avec les équipes métiers. Beaucoup d’organisations optent pour un modèle mixte.
Le NOC est le centre nerveux de la disponibilité numérique. En surveillant en continu réseaux, serveurs et applications, il limite la durée et l’impact des incidents, dont le coût ne cesse de progresser. Sa performance repose sur un équilibre entre outils de supervision, processus rigoureux et conditions de travail adaptées.
Dans les prochaines années, l’AIOps, la convergence avec la cybersécurité et la supervision des dépendances externes devraient redéfinir le rôle du Network Operations Center. Les opérateurs passeront moins de temps à trier des alertes et davantage à décider. La salle restera alors le lieu où l’information devient action.
Copyright © 2026. MOTILDE. All rights reserved.